3.03.06 Журнал сессий
Откройте журнал
Перейдите в «Настройки → Пользователи и роли → Журнал сессий».
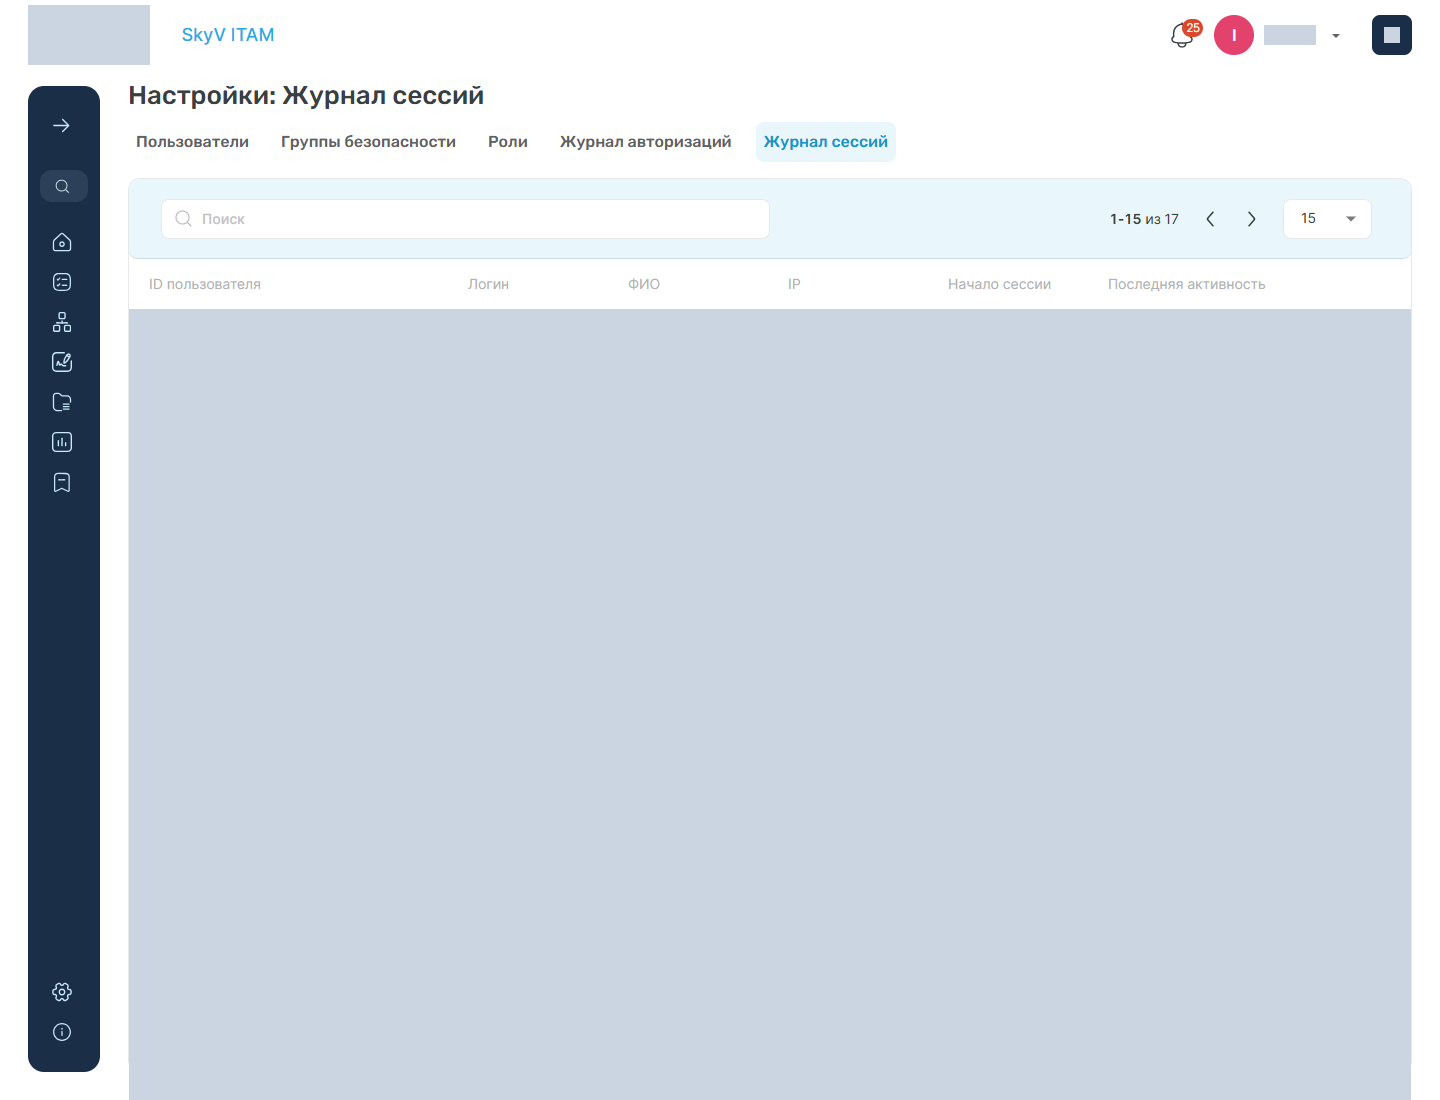
Найдите сессию
- Введите поисковое значение в строку поиска.
- Сопоставьте логин, IP, время начала и последнюю активность.
- При необходимости перейдите на следующую страницу.
| Столбец | Содержание |
|---|---|
| ID пользователя | Идентификатор учётной записи |
| Логин | Логин пользователя |
| ФИО | Имя пользователя или сотрудника |
| IP | Адрес сессии |
| Начало сессии | Время создания сессии |
| Последняя активность | Время последнего обращения |
Нажмите действие перехода в строке либо дважды щёлкните запись, чтобы открыть карточку пользователя.
В журнале нет отдельных действий завершения сессии и экспорта. Настройки срока хранения записей журнала в интерфейсе также нет.
Завершите сессию пользователя
Деактивация учётной записи запрещает новые входы, но не заменяет завершение существующих сессий.
- Откройте административную консоль Keycloak и выберите realm
itam. - Перейдите в Users и откройте пользователя.
- На вкладке Sessions проверьте активные сессии.
- Нажмите Sign out all sessions.
- Для отзыва доступа дополнительно деактивируйте пользователя в ITAM или Keycloak.
Завершение SSO-сессии не гарантирует немедленный отказ уже выданного JWT: сервис проверяет подпись и срок действия токена. До истечения exp access token может продолжать приниматься. Поэтому при инциденте одновременно блокируйте учётную запись, завершайте сессии и учитывайте настроенный срок жизни токена.
Проверьте тайм-ауты
Проверяйте параметры realm и переопределения конкретного клиента: Realm settings → Sessions / Tokens и Clients → itam-front → Advanced.
| Параметр | Значение в комплекте | Назначение |
|---|---|---|
| SSO Session Idle | 1800 с — 30 минут | Бездействие до завершения SSO-сессии |
| SSO Session Max | 36000 с — 10 часов | Максимальная длительность SSO-сессии |
| Access Token Lifespan realm | 300 с — 5 минут | Срок жизни токена по умолчанию |
Access Token Lifespan клиента itam-front |
2592000 с — 30 суток | Клиентское переопределение значения realm |
| Offline Session Idle | 2592000 с — 30 суток | Бездействие offline-сессии |
Клиентское значение itam-front имеет приоритет над значением realm. Длительный access token остаётся пригодным после выхода и отзыва сессии до истечения срока, поэтому перед продуктивной эксплуатацией установите значение, соответствующее политике безопасности и механизму обновления токенов приложения. Проверьте вход, обновление токена и работу портала после изменения.
Не публикуйте токены и claims ради проверки сроков. Используйте настройки клиента или отдельный тестовый токен локально, не передавая его в отчёты.
Remember Me и восстановление пароля
Параметры Remember Me и Forgot password в Realm settings → Login настраиваются отдельно от Kerberos-билета. В комплекте обе возможности по умолчанию выключены.
Перед включением восстановления пароля настройте SMTP и проверьте доставку письма. Для пользователей LDAP/AD возможность смены пароля зависит также от режима Edit Mode провайдера; корпоративный пароль обычно восстанавливается по процедуре каталога организации.
Общее описание сессий и токенов приведено в Keycloak Server Administration Guide — Sessions and tokens.
Результат: сессия найдена и при необходимости завершена; фактические тайм-ауты клиента и ограничения отзыва JWT проверены.