3.03.04 Роли
Создайте матричную роль
- Перейдите в «Настройки → Пользователи и роли → Роли».
- Нажмите «+ Матричная роль».
- Заполните «Название» и «Код роли». Код должен быть уникальным и понятным администраторам; после начала использования не меняйте его без проверки зависимостей.
- Нажмите «Сохранить» и откройте созданную роль.
Настройте разрешения
В карточке доступны вкладки «Основное», «Справочники», «Прочее».
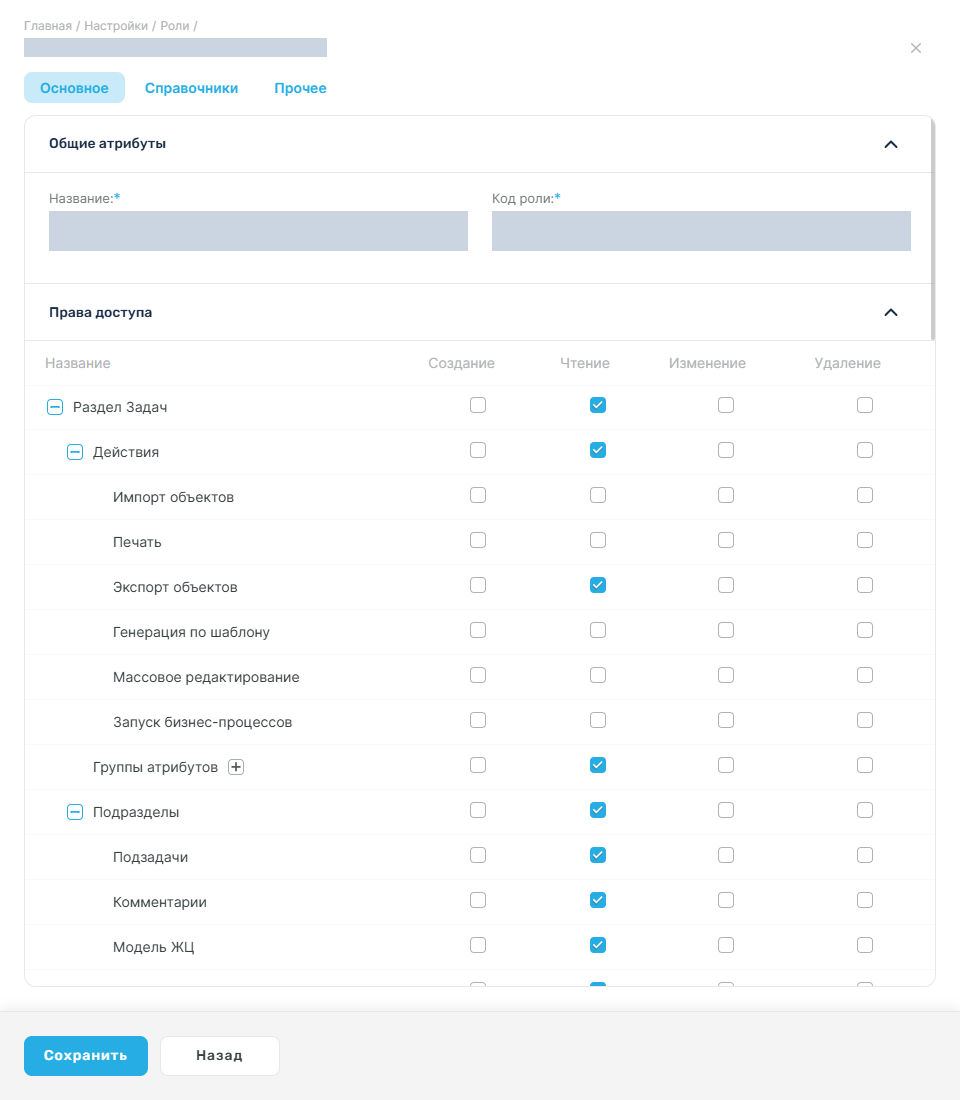
- На вкладке «Основное» разверните нужный раздел.
- В строках матрицы установите флажки разрешённых операций.
- Настройте действия, группы атрибутов, подразделы и типы объектов.
- Нажмите «Сохранить».
- Настройте и сохраните вкладки «Справочники» и «Прочее», если они используются.
| Колонка | Разрешаемая операция |
|---|---|
| Создание | Добавление объекта |
| Чтение | Просмотр данных |
| Изменение | Изменение атрибутов существующего объекта |
| Удаление | Удаление выбранного объекта |
Импорт, печать, экспорт, генерация по шаблону, массовое редактирование и запуск бизнес-процессов настраиваются отдельными строками матрицы. Не выдавайте операции автоматически вместе с чтением.
Назначьте роль пользователям
- Откройте группу безопасности и на вкладке «Роли» добавьте созданную роль.
- На вкладке «Пользователи» проверьте состав участников.
- Выполните вход под тестовой учётной записью участника.
- Проверьте доступ к разделу, объектам и каждой разрешённой операции.
- Убедитесь, что непредусмотренные операции недоступны.
Если пользователь уже вошёл в систему, при несоответствии прав завершите его сессию и повторите вход, чтобы исключить влияние ранее выданного токена.
Измените роль
Откройте роль из реестра, измените матрицу на нужной вкладке и нажмите «Сохранить». Повторите действие для каждой изменяемой вкладки. Изменение затрагивает все группы, которым назначена роль; перед редактированием проверьте их список.
Удалите роль
В реестре ролей выберите «Удалить» и подтвердите действие. Предварительно убедитесь, что роль не используется стандартными механизмами и прикладными интеграциями.
Если нужно убрать роль только у одной группы, исключите назначение на вкладке «Роли» этой группы, не удаляя саму роль.
Результат: роль содержит только необходимые разрешения, назначена через группу и проверена под тестовым пользователем.