Схемы
Схемы показывают три варианта публикации SkyV ITAM через DMZ. Имена itam.example.org, auth.itam.example.org и analytics.example.org являются нейтральными примерами: замените их на имена своей установки. Keycloak можно публиковать под отдельным именем либо по пути /kc на имени портала.
Для всех вариантов действуют общие правила:
- рабочие места обращаются только по HTTPS на TCP 443;
- из DMZ открываются только необходимые потоки TCP 443 к внутренним Nginx;
- порты PostgreSQL, MongoDB, Neo4j, RabbitMQ, Kafka, Valkey и объектного хранилища в DMZ не публикуются;
- прикладные сервисы обращаются к внешним PostgreSQL и S3-совместимому хранилищу из внутреннего контура;
- аналитика Superset публикуется через собственный Nginx и использует отдельное DNS-имя;
- внутренние служебные интерфейсы доступны только из подсети администраторов либо отключены.
Единая точка входа через reverse proxy в DMZ
Вариант L7: внешний reverse proxy принимает HTTPS, расшифровывает запрос и повторно устанавливает HTTPS-соединение с внутренним Nginx. Маршруты /, /api, /ws и /kc передаются без изменения. Для аналитики настраивается отдельное имя.

На внешнем узле сохраняйте исходный Host и передавайте X-Forwarded-For, X-Forwarded-Proto: https и X-Forwarded-Host. Для WebSocket разрешите Upgrade, Connection и HTTP/1.1. Подробные требования приведены в 3.01 Требования для установки SkyV ITAM.
Frontend на отдельном узле DMZ
На узле DMZ размещаются статические файлы frontend и Nginx. Запросы к API, WebSocket и Keycloak передаются по HTTPS на внутренний Nginx. Frontend не подключается напрямую к базам данных и брокерам; пользователи не обращаются к прикладным сервисам в обход DMZ.
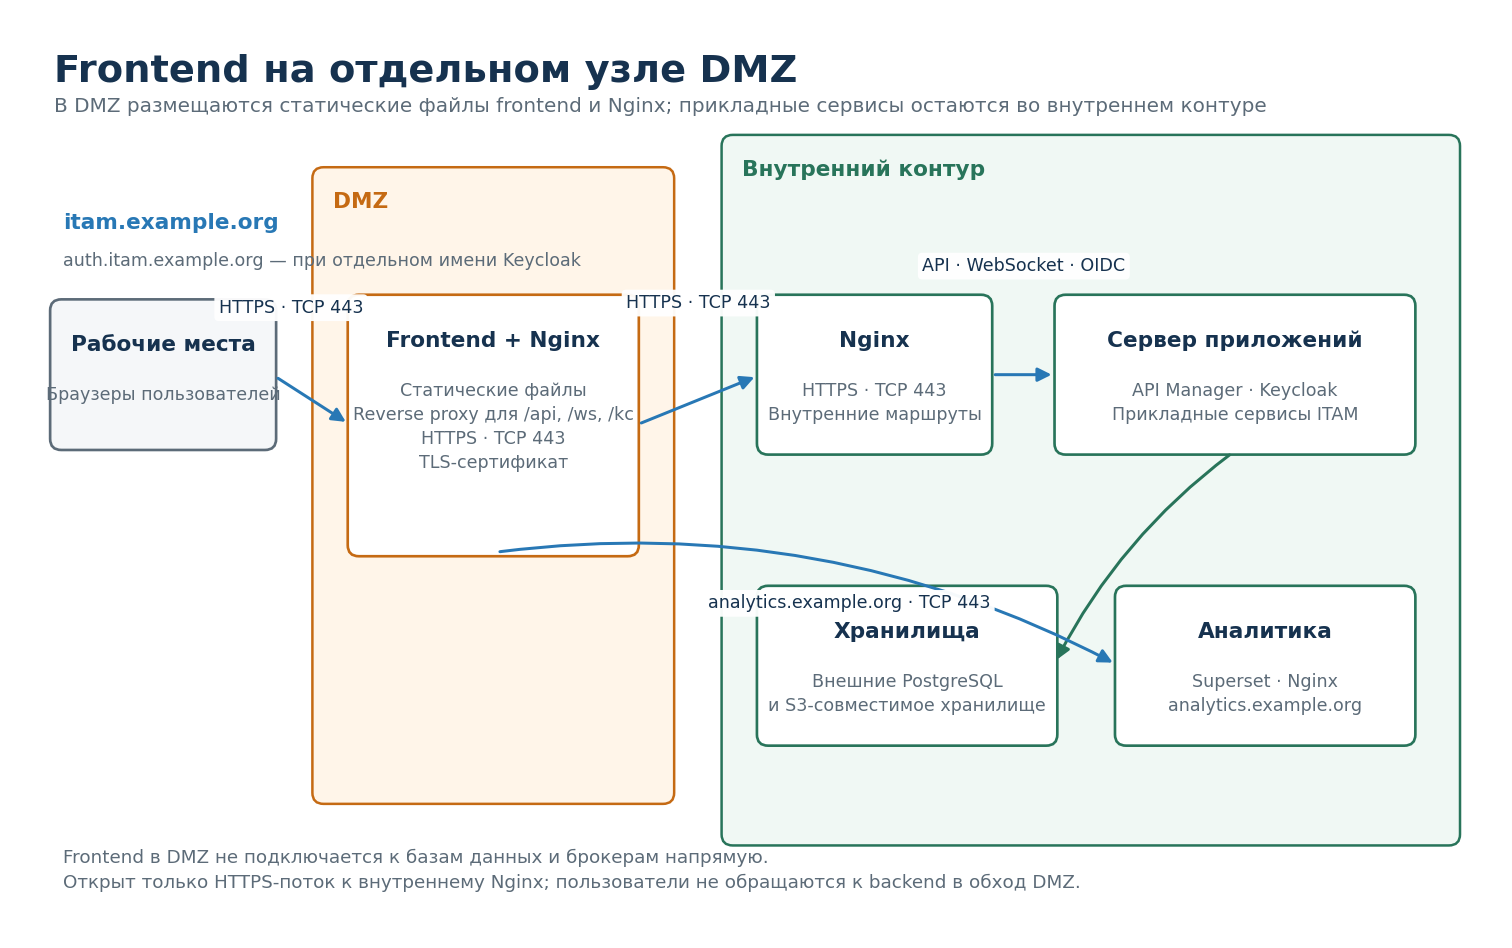
Адреса frontend, Keycloak и прикладных сервисов должны соответствовать одной схеме публикации. Настройка маршрутов и config.js описана в 3.02.01 Установка и первичная проверка.
Nginx в DMZ и внутренний сервер приложений
Вариант L4: Nginx в DMZ передаёт TCP 443 на внутренний Nginx без расшифровки TLS. Сертификат портала размещается на внутреннем Nginx. Внешний узел не добавляет заголовки прикладного уровня.
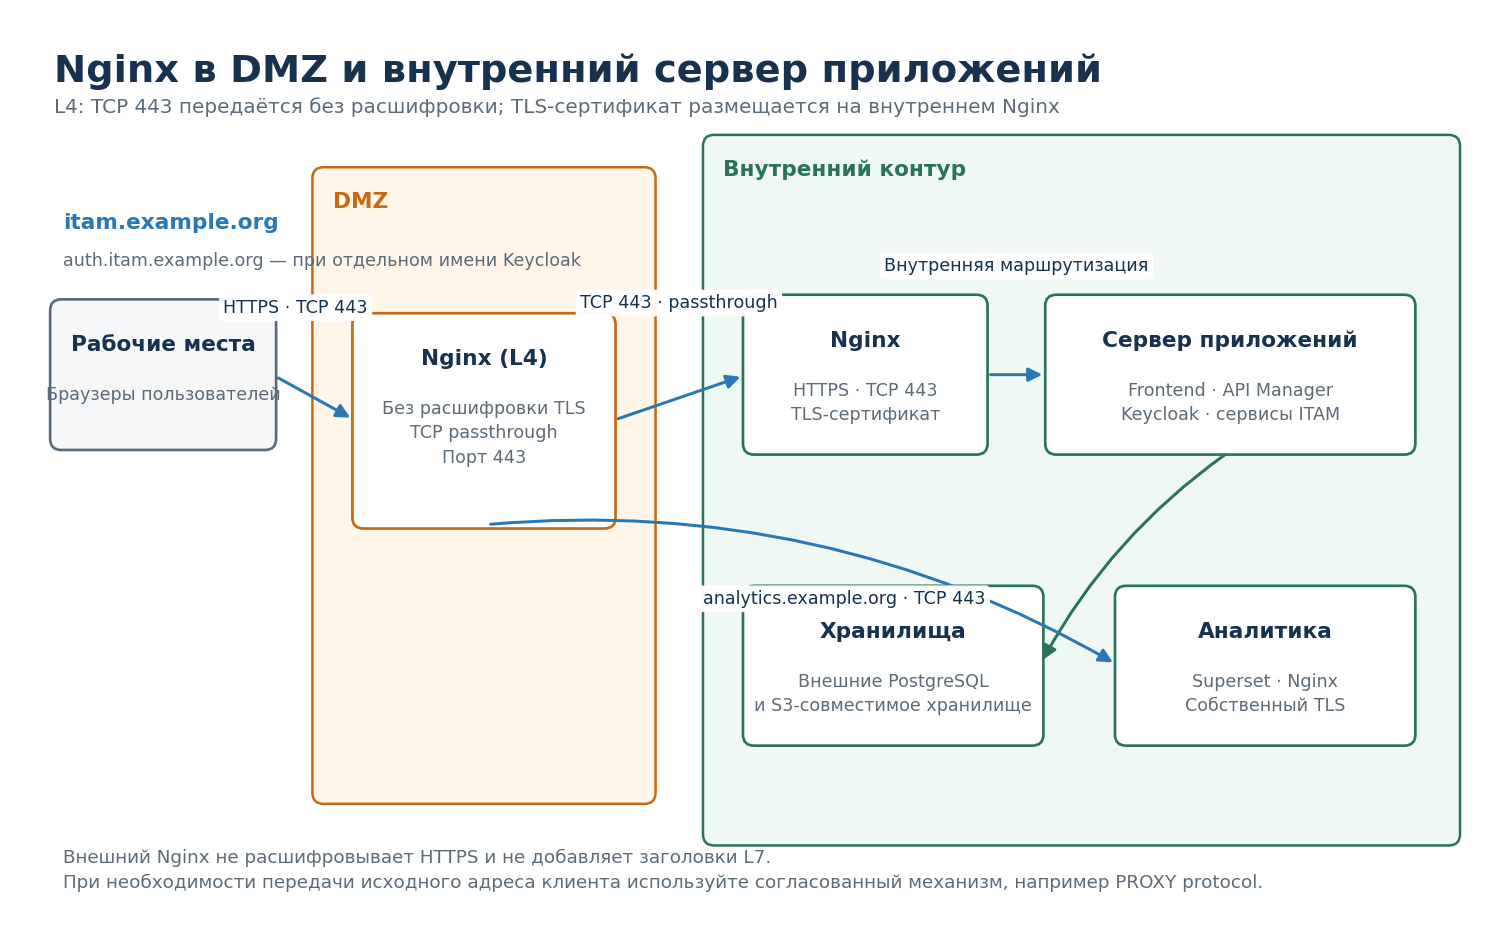
Если в журналах требуется исходный адрес клиента, используйте согласованный на обоих узлах механизм, например PROXY protocol. Не включайте его только на одной стороне. Для аналитики настраивается отдельный поток TCP 443 на её внутренний Nginx.
Проверка после настройки
- С рабочего места откройте портал и аналитику по HTTPS и проверьте цепочку сертификатов.
- Выполните вход через Keycloak, откройте интерфейс и проверьте WebSocket.
- Убедитесь, что в журналах отображается ожидаемый адрес клиента.
- Из внешней сети и DMZ проверьте недоступность внутренних портов СУБД, брокеров и хранилищ.
- Убедитесь, что файлы загружаются и открываются через прикладной сервис, а не через прямой доступ пользователей к S3.
Результат: выбранная схема обеспечивает HTTPS-доступ только через контролируемую точку входа; внутренние сервисы и хранилища не опубликованы в DMZ.